طارق الخولي يعلن تدشين النسخة الثانية من الإطار التنظيمي للأمن السيبراني للقطاع المالي والمصرفي
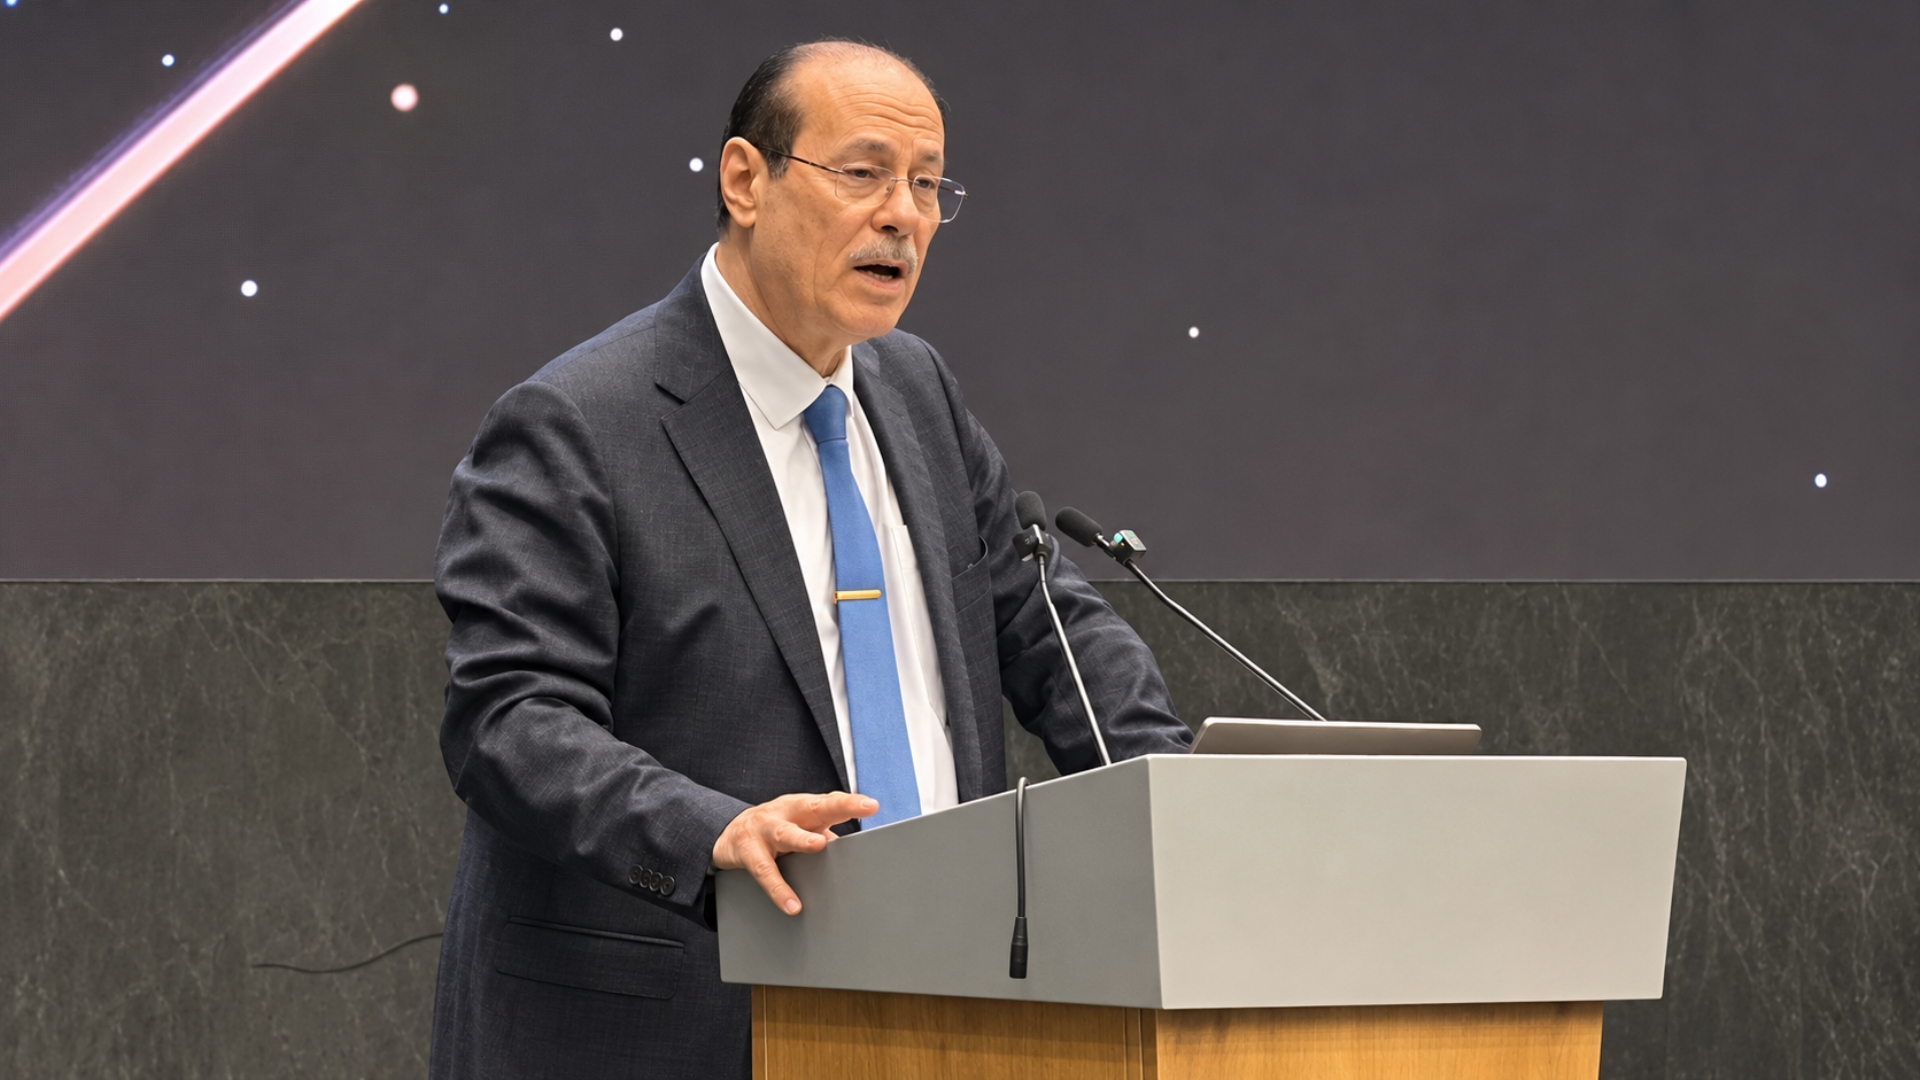
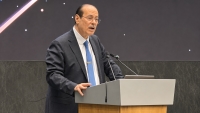
أعلن طارق الخولي، نائب محافظ البنك المركزي المصري، عن إطلاق الإصدار الثاني (V2.0) من الإطار التنظيمي للأمن السيبراني الموجه للقطاعين المالي والمصرفي، في خطوة تستهدف الانتقال بملف الحماية الرقمية من المعايير الموحدة إلى تقييم الجاهزية وفقًا لمستويات المخاطر الفعلية التي تواجهها كل مؤسسة.
وأوضح الخولي أن الفلسفة التي يقوم عليها الإصدار الجديد تعتمد على ربط ضوابط الأمن السيبراني بطبيعة المخاطر الخاصة بكل بنك، بما يتيح إدارة الاستثمارات الموجهة للحماية الرقمية بشكل أكثر فاعلية ويرتبط بحجم الأعمال ومدى التعرض للتهديدات.
وأكد أن البنك المركزي يتجه لمنح البنوك والمؤسسات المالية فترة سماح لتوفيق أوضاعها مع الاشتراطات الجديدة، على أن يعلن عن مدتها الزمانية في وقت لاحق.
وفي سياق تقييمه لواقع الأمن السيبراني داخل الجهاز المصرفي، وصف نائب المحافظ التجهيزات الحالية بأنها "مرتفعة ومطمئنة"، مشيرًا إلى التفاوت الطبيعي في الاستعدادات بين البنوك بناءً على إمكانياتها وحجم نشاطها، ومشددًا على يسعى البنك المركزي لتقريب الفجوات والوصول بكافة الوحدات المصرفية إلى خط دفاع موحد قادر على مواكبة الأساليب المتطورة للهجمات الرقمية.
وعلى صعيد بناء القدرات البشرية، كشف الخولي عن بدء إجراءات مناقصة عامة لتدشين منصة متخصصة في محاكاة الهجمات السيبرانية. وستُستغل هذه المنصة في تقديم برامج تدريبية مجانية لفرق أمن المعلومات بالبنوك داخل مقر البنك المركزي، تعتمد على التنافس المباشر بين سيناريوهات هجومية وافتراضية وفرق تصدٍ دفاعية.
وكشف الخولي عن تلقي البنك المركزي ثلاثة طلبات للحصول على تراخيص إنشاء بنوك رقمية، مؤكدًا اقتراب انطلاق نشاط «وان بنك» في السوق المحلية، ومشددًا على أن الانفتاح على المصرفية الرقمية يتطلب بالتوازي رفع الاستجابة الدفاعية.